

Risk Management
新明和グループでは、企業価値の維持・向上を図るため、「内部統制システム構築の基本方針」に基づき、リスクマネジメントに関する規程ならびに体制を整備しています。企業活動に関わるさまざまなリスクを適切に把握・管理し、リスクの顕在化を未然に防ぐための事前対策を講じるとともに、万一リスクが顕在化した場合には、損害を最小限に抑えることに努めています。
なお、有価証券報告書に記載している「事業等のリスク」には、新明和グループが共通して重要と認識する主要なリスクを記載しています。
Promotion Framework
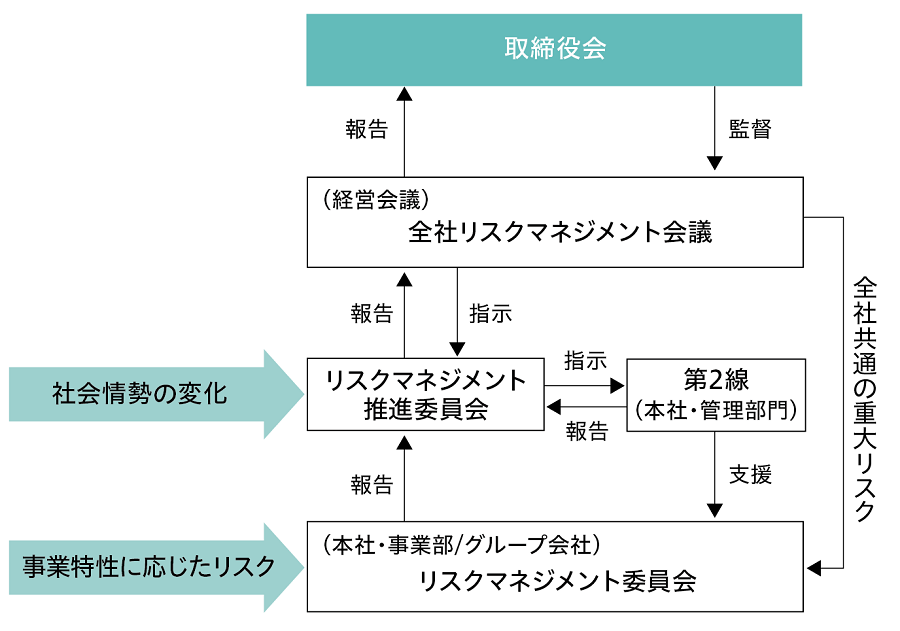
当社グループでは、「新明和グループリスクマネジメント規程」に基づき、各事業部およびグループ会社が、事業特性に応じたリスクマネジメント体制を主体的に構築しています。また、自然災害などコントロールが困難なリスクについては、「全社共通の重大リスク」として特定し、平時における未然防止策の強化と、有事における被害最小化に向けた対応を、各事業部の「リスクマネジメント委員会」で審議し実行する体制を整備しています。
これら事業部のリスクに関する活動状況は、本社リスクマネジメント委員会の委員長が主催する「リスクマネジメント推進委員会」に集約し、当社グループが認識するリスクとして体系的に整理しています。集約したリスクを分析することで、リスク対応および進捗状況を横断的に把握するとともに、対応が困難な案件については、必要に応じて専門的知見に基づく事業部支援を行う体制を整備しています。
さらに、同推進委員会では、社会情勢の変化を踏まえ、新たな「全社共通の重大リスク」の検討も行い、当社グループとして重点的に注力すべきリスクとして設定しています。これらの審議結果は、「全社リスクマネジメント会議」に付議しています。
「全社リスクマネジメント会議」は、経営会議の枠内で原則年2回開催し、当社グループが認識するリスクおよびその対応に関する一体性の確保について審議しています。また、審議結果は取締役会へ報告し、リスクマネジメント体制の有効性を確認するとともに、継続的な改善につなげています。
| Name | Equipment |
|---|---|
| 全社リスクマネジメント会議 |
|
| リスクマネジメント推進委員会 |
|
| リスクマネジメント委員会 |
|
Business Continuity Plan(BCP)
大規模な自然災害が発生すると事業活動にも大きな影響が及びます。当社では従業員の生命・安全を確保するとともに、生産活動が中断した場合は速やかに事業復旧を図り、お客様に継続して製品を供給するという使命を果たすため、直ちに災害対策本部を設置して、生産拠点ごとに作成している「事業継続計画」に基づき、製品供給への影響を最小限に留めるようにリスクマネジメント体制を構築しています。
また、「事業継続計画(BCP)」を活用していかに当社グループ内に浸透させていくか、戦略的に活用していくか、という包括的なマネジメントプロセスである事業継続マネジメント(BCM)を設定しています。
当社の「事業継続マネジメント」では、グループの「経営理念」や「サステナビリティ経営方針」に基づき、「人命を最優先」、「周辺地域の安全・安心の維持」、「製品・サービスの供給責任」を重点事項として定めています。
さらに、「安否確認システム」を導入し、従業員・家族の安否、施設の被災状況を一元管理できる仕組みを構築するとともに、従業員への浸透を図るため、毎年1回の防災(避難)訓練、複数回の安否確認システムの操作訓練と同時に災害対策本部の設置訓練を実施しています。
Information Security
Based on our code of conduct, which is grounded in our management philosophy, we have defined our basic approach to information security and the items requiring compliance. We will continue to be a company trusted by society and all stakeholders by fostering governance and a corporate culture that enables all members of the ShinMaywa Group to recognize the importance of information security and act accordingly.
- 1.ShinMaywa Industries will comply with all laws, regulations, and contractual requirements related to information security.
- 2.ShinMaywa Industries will establish an information security management framework to ensure information security.
- 3.ShinMaywa Industries will establish rules, manuals, and other guidelines for information security in accordance with this Basic Policy.
- 4.ShinMaywa Industries will appropriately protect information systems and information assets from threats such as leakage, theft, loss, alteration, and destruction.
- 5.ShinMaywa Industries will provide regular information security training to those applicable as a means of raising their awareness and technical level.
- 6.In the event of an information security incident, ShinMaywa Industries will promptly address the incident and work toward recovery so as to minimize its impact, and also strive to prevent recurrence.
- 7.ShinMaywa Industries will periodically evaluate its information security measures in order to continuously improve its information security activities in response to changes in the environment and technology.
- 8.ShinMaywa Industries will disclose information related to information security measures in normal times and in the event of an information security incident.